Produktionsreifes Template
Das Next.js-Template bringt Struktur, Konventionen und ein lauffähiges Setup mit. Für Mehrmarkenprodukte gibt es eine Whitelabel-Variante.
Technologie
Ein Next.js-Frontend ist schnell geschrieben. Bis zur Produktionsumgebung fehlen Pipeline, Docker, Server, Reverse-Proxy, Zertifikate und Umgebungsvariablen. Die Plattform richtet das ein.
Kostenlos starten. Keine Kreditkarte nötig.
Next.js selbst zu hosten ist machbar, kostet aber Vorarbeit. Die Plattform nimmt dir diese Vorarbeit ab, ohne dir den Zugriff wegzunehmen.
Die Gegenüberstellung zeigt, welche Aufgaben bei einem eigenen Setup anfallen und was die Plattform davon übernimmt.
| Aufgabe |
 Mit der Application Platform |
Selbst aufgesetzt |
|---|---|---|
| Projektstruktur und Repository | Vollständig abgedeckt: Entstehen aus einem produktionsreifen Next.js-Template, inklusive Konventionen | Nicht angeboten: Repository anlegen, Struktur festlegen, Konventionen im Team abstimmen |
| Build- und Deployment-Pipeline | Vollständig abgedeckt: GitLab-CI-Pipeline für Test, Build, Publish und Release ist vorbereitet | Nicht angeboten: Pipeline selbst schreiben, Runner einrichten, Caching und Artefakte klären |
| Docker-Image und Auslieferung | Vollständig abgedeckt: Image wird in CI gebaut, veröffentlicht und auf den Zielserver ausgerollt | Nicht angeboten: Dockerfile, Registry, Zugangsdaten und Rollout-Skripte selbst pflegen |
| Server-Grundsetup | Vollständig abgedeckt: Docker, Datenbanken, Reverse-Proxy, SSL, Firewall und Backups werden automatisch eingerichtet | Nicht angeboten: Jede Komponente einzeln installieren, härten und aktuell halten |
| Domain und Zertifikate | Vollständig abgedeckt: Domains und SSL gehören zum Setup, kein späteres Nachziehen | Nicht angeboten: DNS, Zertifikatsausstellung und Erneuerung selbst betreiben |
| Umgebungsvariablen und Secrets | Vollständig abgedeckt: Zentral im Projekt gepflegt und an Pipeline und Laufzeit weitergegeben | Teilweise abgedeckt: Verteilt über CI-Variablen, Server-Dateien und lokale Notizen |
| Anbindung an ein eigenes Backend | Vollständig abgedeckt: NestJS, Laravel oder FastAPI laufen als Dienst im selben Projekt mit gemeinsamer Konfiguration | Teilweise abgedeckt: Zweites Setup mit eigener Pipeline, eigenem Server und eigenen Secrets |
| Error-Tracking | Vollständig abgedeckt: Sentry, sobald du dein Konto unter Anbindungen verbindest – mit Stacktrace, Release und Kontext | Teilweise abgedeckt: Projekt anlegen, SDK integrieren, Source Maps und Releases selbst verdrahten |
| Globale Auslieferung | Teilweise abgedeckt: Reverse-Proxy und SSL pro Server, ein CDN lässt sich davorschalten | Teilweise abgedeckt: CDN separat auswählen, konfigurieren und bezahlen |
| Nachvollziehbarkeit der Umgebungen | Vollständig abgedeckt: Umgebungen und Deployments liegen als Konfiguration im Git-Verlauf | Nicht angeboten: Serverzustand entsteht über die Zeit und ist selten dokumentiert |
Grün bedeutet vollständig abgedeckt, gelb teilweise, grau offen. Ein eigenes Setup ist nicht unmöglich, es kostet nur Zeit, die nicht ins Produkt fließt.
Stand: 10. August 2026. Die Gegenüberstellung beschreibt typische Abläufe und kann je nach Projekt abweichen. Logos sind Marken der jeweiligen Rechteinhaber und dienen nur der Zuordnung.
Die Bausteine, die ein Frontend braucht, um dauerhaft im Betrieb zu bestehen.
Das Next.js-Template bringt Struktur, Konventionen und ein lauffähiges Setup mit. Für Mehrmarkenprodukte gibt es eine Whitelabel-Variante.
Test, Build, Publish und Release laufen über eine GitLab-CI-Konfiguration, die lesbar im Repository liegt und sich anpassen lässt.
Die Anwendung läuft als Container auf deinem eigenen Server per SSH oder auf einem Managed Server mit vorbereitetem Grundsetup.
Domains, Zertifikate und Umgebungsvariablen gehören zum Projekt. Konfiguration pro Umgebung liegt an einer Stelle statt verteilt auf Servern.
Sentry läuft, sobald du dein Konto unter Anbindungen verbindest. Produktionsfehler erscheinen dann mit Stacktrace, Release und Kontext, statt in Logdateien zu verschwinden.
Deployments und Umgebungen liegen als Konfiguration in Git. Was live läuft, lässt sich nachlesen statt auf dem Server rekonstruieren.
Pipeline für Kunden-App
Vier Schritte vom Projektstart bis zur erreichbaren Domain.
Binde einen eigenen Server per SSH an oder nutze einen Managed Server. Docker, Reverse-Proxy, SSL, Firewall und Backups werden eingerichtet.
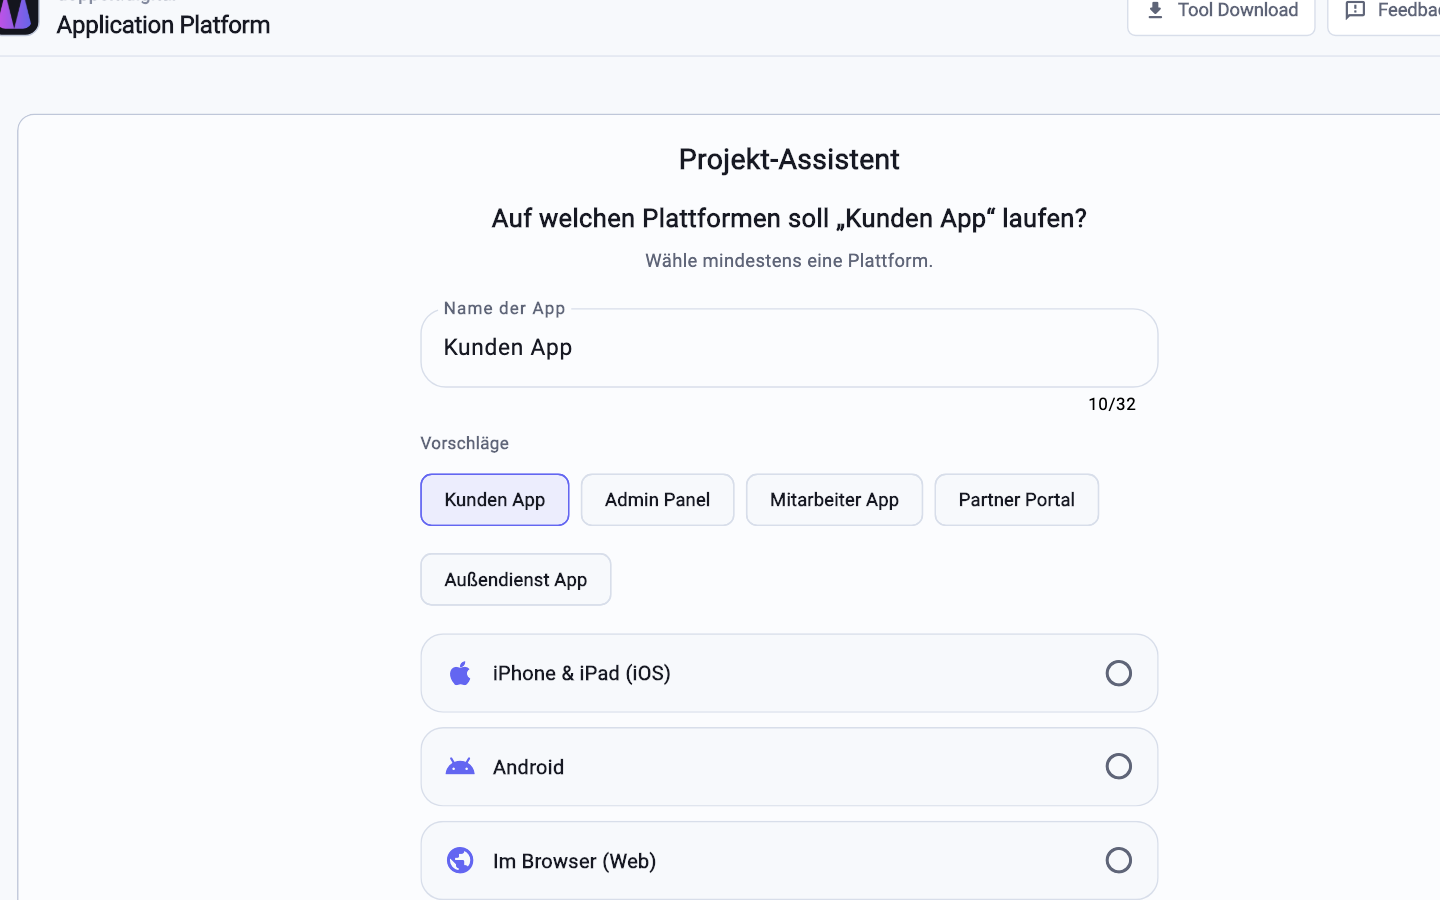
Wähle Next.js im Assistenten. Repository, Projektstruktur und CI/CD-Pipeline entstehen gemeinsam mit dem Projekt.
Übertrage deinen bestehenden Code und hinterlege Umgebungsvariablen und Zugangsdaten zentral im Projekt.
Ein Push startet die Pipeline. Sobald sie durchläuft, zeigst du den DNS-Eintrag auf die Umgebung und das Zertifikat steht bereit.
Ja. Next.js gehört zu den Templates und läuft als regulärer Node-Prozess im Container. Server-Side Rendering, API-Routen und statische Seiten funktionieren wie gewohnt. Funktionen, die an eine Anbieter-Runtime gebunden sind, musst du ersetzen.
Zentral im Projekt. Die Plattform reicht sie an Pipeline und Laufzeit weiter, sodass du sie nicht parallel in CI-Einstellungen und auf dem Server pflegst. Pro Umgebung lassen sich eigene Werte hinterlegen, die Umgebungsdefinition liegt in Git.
Nein. Die Anwendung wird über einen Reverse-Proxy vom jeweiligen Server ausgeliefert. Sind deine Nutzer weltweit verteilt und ist Latenz entscheidend, schaltest du ein CDN davor. Weil das Deployment auf Docker und Standard-HTTP aufsetzt, geht das ohne Umbau.
Ja. Ein Projekt kann mehrere Anwendungen enthalten, etwa ein Next.js-Frontend und ein NestJS-, Laravel- oder FastAPI-Backend. Beide bekommen eigene Repositories und Pipelines, teilen sich aber Server-Anbindung und Zugangsdaten.
Der Code liegt in GitLab-Repositories, die dir gehören, die Pipeline ist gewöhnliche GitLab-CI-Konfiguration und das Deployment basiert auf Docker-Images. Ein eigener Server bleibt in deiner Hand. Einen proprietären Laufzeit-Layer gibt es nicht.
Registriere dich kostenlos, wähle Next.js als Stack und sieh dir an, wie weit das Setup ohne eigene Vorarbeit kommt.
Kostenlos starten. Keine Kreditkarte nötig.