
Open Source selbst betreiben
- Du willst Coolify oder etwas Ähnliches selbst updaten.
Wer selbst hostet, installiert meist ein Panel. Danach ist das Panel der Job: Updates, Restore, das kaputte Upgrade. Wir betreiben die Steuerung. Docker und Daten bleiben auf deinen Maschinen.
 Docker
 Datenbanken
 Reverse-Proxy
 SSL
 Backups
 Firewall
 Kubernetes
 Monitoring
Self hosted PaaS klingt nach Unabhängigkeit. Oft heißt es nur: du hast dir eine zweite Anwendung eingefangen, die ebenfalls nicht ausfallen darf. Die sinnvollere Trennung ist: deine Apps auf deinen Maschinen, die Steuerungsfläche als Dienst.
Die Gegenüberstellung beschreibt den typischen Alltag mit einem selbst installierten Open-Source-Werkzeug im Vergleich zu einer betreuten Plattform, die auf deinen Servern arbeitet.
| Aufgabe |
Application Platform
|
Selbst betriebenes PaaS-Werkzeug
|
|---|---|---|
| Deployment auf eigener Infrastruktur | Vollständig abgedeckt: Eigener Server per SSH oder Managed Server, Zugang bleibt bei dir | Vollständig abgedeckt: Kernidee des Ansatzes, läuft vollständig auf deiner Maschine |
| Installation der Plattform | Vollständig abgedeckt: Entfällt, die Steuerungsebene wird betrieben | Nicht angeboten: Du installierst und konfigurierst das Werkzeug selbst |
| Updates und Sicherheitspatches | Vollständig abgedeckt: Für die Plattform übernommen, Server-Grundsetup wird gepflegt | Nicht angeboten: Liegt bei dir, inklusive Breaking Changes zwischen Versionen |
| Ausfälle und Fehlersuche | Vollständig abgedeckt: Support für den Plattformbetrieb, Ansprechpartner in Köln | Teilweise abgedeckt: Community-Foren und deine eigene Bereitschaft |
| Server-Grundsetup | Vollständig abgedeckt: Docker, Datenbanken, Reverse-Proxy, SSL, Firewall und Backups werden eingerichtet | Teilweise abgedeckt: Je nach Werkzeug teilweise abgedeckt, der Rest bleibt Handarbeit |
| CI/CD-Pipelines | Vollständig abgedeckt: GitLab-CI für Test, Build, Publish und Release, Konfiguration im Repository | Teilweise abgedeckt: Meist nur Deployment, CI musst du separat anbinden |
| Mobile Apps und Store-Releases | Vollständig abgedeckt: Flutter, Expo und native Projekte bis in App Store, Play Store und Microsoft Store | Nicht angeboten: Nicht Teil des Werkzeugs |
| Entwicklungsumgebungen | Vollständig abgedeckt: Ubuntu-Workspaces mit VS Code, JetBrains, RDP und VNC. iOS-Builds auf macOS-Geräten der Pipeline | Nicht angeboten: Nicht Teil des Werkzeugs |
| Rollen, Rechte und Nachweise | Vollständig abgedeckt: Organisationen, Rollen, Audit Log sowie Auftragsverarbeitungsvertrag und TOMs als Dokumente | Teilweise abgedeckt: Einfache Benutzerverwaltung, Nachweise stellst du selbst zusammen |
| Kontrolle über die Plattform selbst | Teilweise abgedeckt: Du steuerst Projekte und Server, nicht den Quellcode der Steuerungsebene | Vollständig abgedeckt: Quelloffen, im Zweifel anpassbar und ohne Lizenzkosten |
Grün bedeutet vollständig abgedeckt, gelb teilweise, grau nicht vorgesehen. Die rechte Spalte beschreibt keinen einzelnen Anbieter, sondern das übliche Bild bei selbst installierten Open-Source-Werkzeugen.
Stand: 9. September 2026. Die Gegenüberstellung beschreibt typische Abläufe und kann je nach Projekt abweichen. Logos sind Marken der jeweiligen Rechteinhaber und dienen nur der Zuordnung.
Du zahlst deine Server plus die Plattform. Es gibt keine versteckte Runtime-Miete auf fremden Dynos.
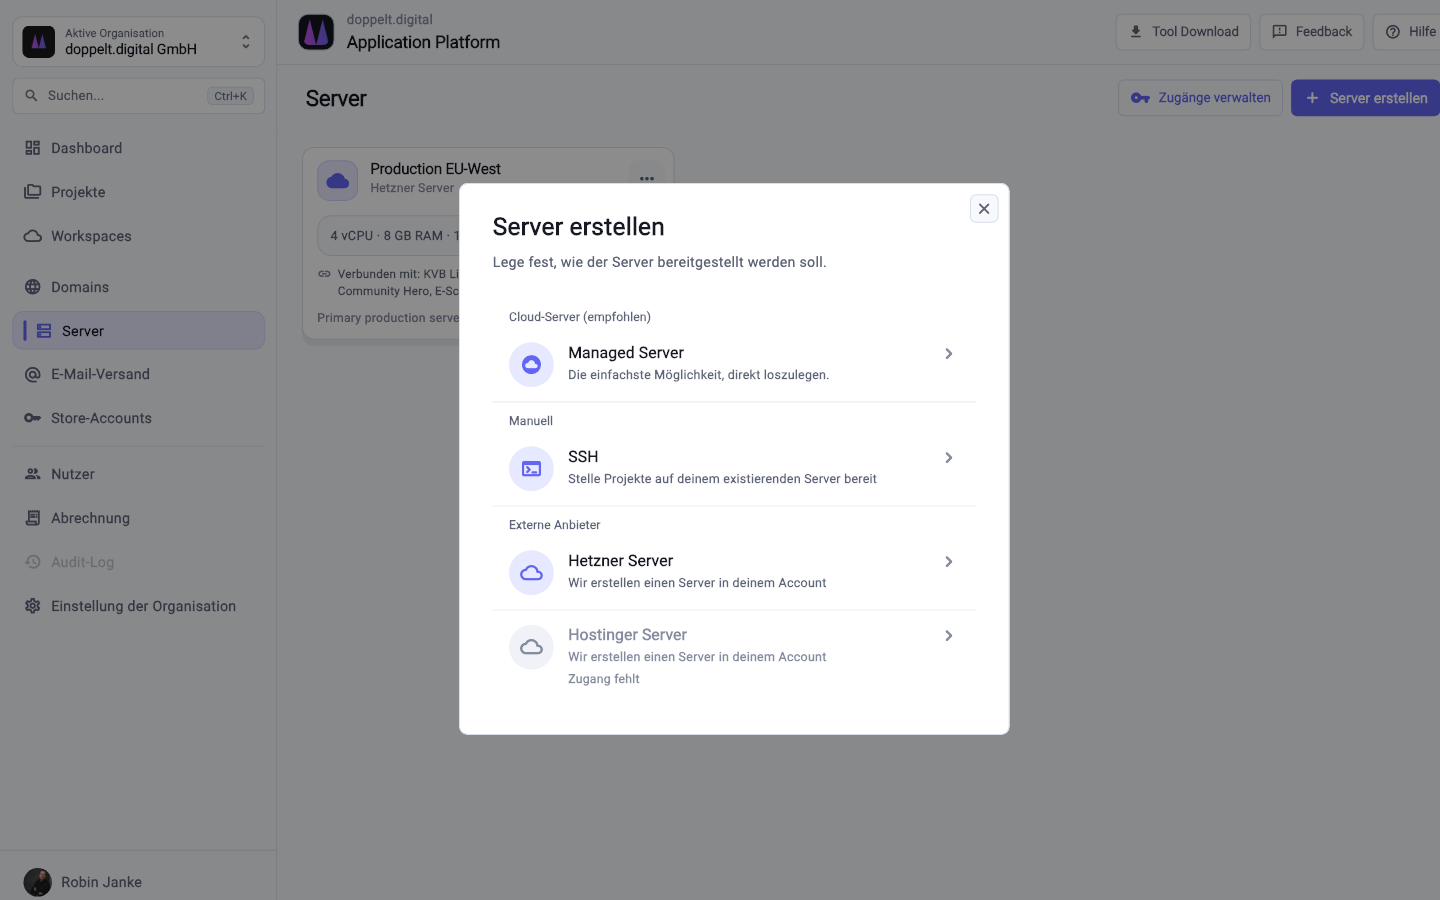
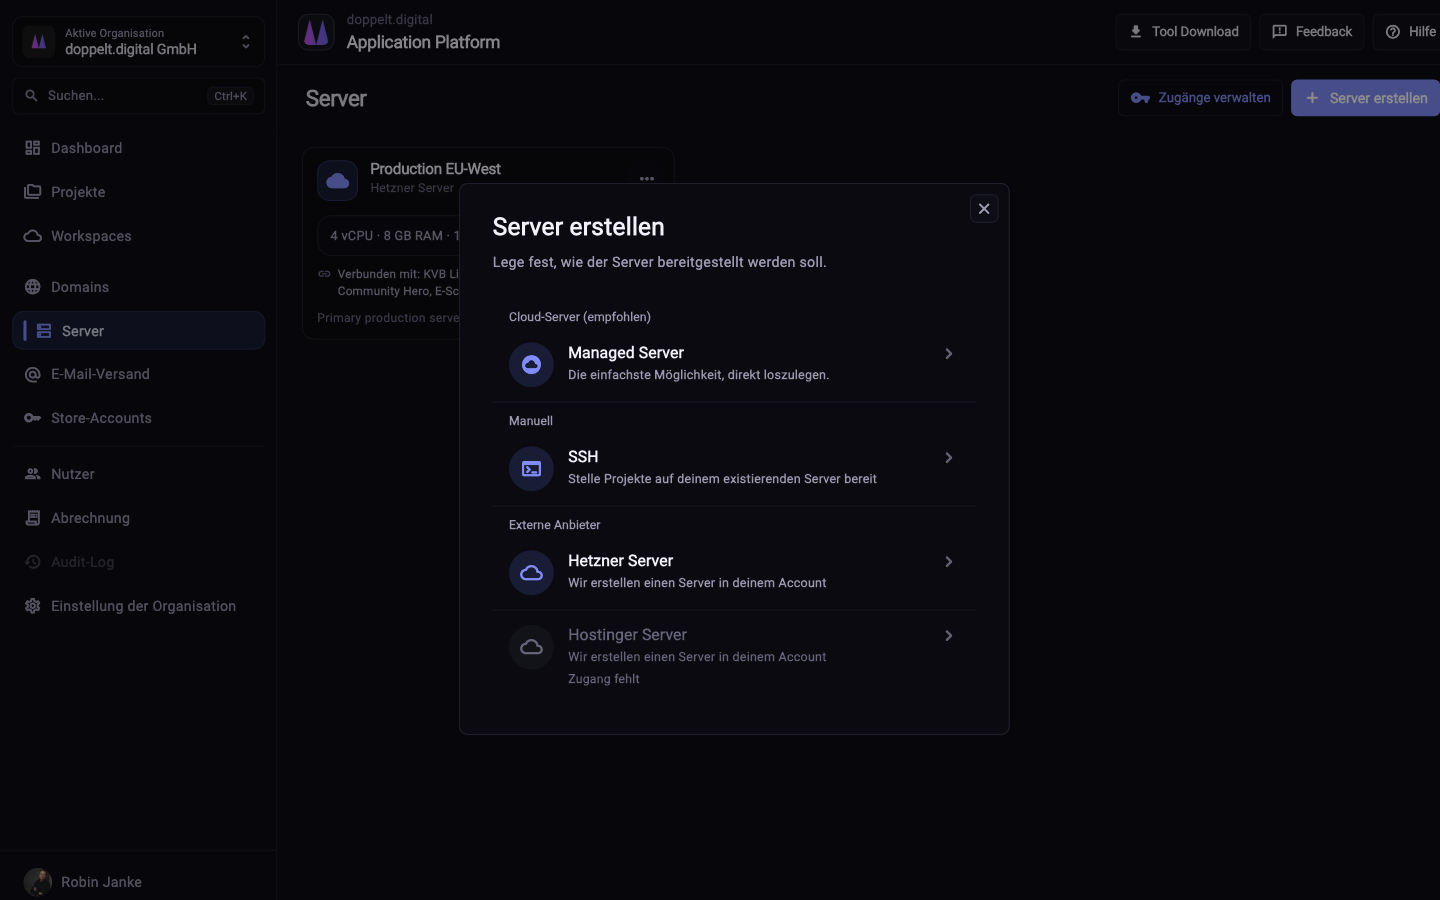
Vier Schritte vom leeren Server bis zum ersten Deployment.
Hinterlege einen eigenen Server per SSH oder buche einen Managed Server. Die Plattform prüft den Zugang und beginnt mit der Einrichtung.
Docker, Datenbanken, Reverse-Proxy, SSL, Firewall und Backups werden aufgesetzt. Du musst dafür keine Server-Skripte schreiben.
Wähle im Assistenten deinen Stack. Repository, Projektstruktur, GitLab-CI-Pipeline, Domain und SSL entstehen mit.
Ein Push löst die Pipeline aus. Umgebungsvariablen und Zugangsdaten pflegst du zentral im Projekt statt in Dateien auf dem Server.
Teilweise. Deine Anwendungen laufen auf Servern mit SSH-Zugang für dich, die Steuerungsebene – Weboberfläche, GitLab, Automatisierung – betreiben wir. Damit ist die Datenresidenz abgedeckt; wenn du keinerlei externe Steuerungsebene willst, ist Open Source die passende Wahl.
Einiges: keine Lizenzkosten, lesbarer Quellcode, keine Abhängigkeit vom Anbieter. Für Teams mit Betriebserfahrung und Bereitschaft zu Updates ist das eine solide Entscheidung – der Aufwand verschwindet nicht, er wird nur nicht abgerechnet.
Ja. Du hinterlegst die SSH-Zugangsdaten, die Plattform richtet Docker, Datenbanken, Reverse-Proxy, SSL, Firewall und Backups ein und verbindet den Server mit der Pipeline. Der Anbieter der Maschine spielt keine Rolle, solange SSH-Zugang existiert.
Repositories und die Beschreibung der Umgebungen liegen lesbar im Repository und lassen sich übertragen, mit 100 Prozent Code-Ownership. Läuft dein Projekt auf einem eigenen Server, bleibt dieser ohnehin dein Eigentum.
Beides ist im Aufbau. Unter Anbindungen hinterlegst du bereits den Cluster-Zugang. Das Ausrollen auf den Cluster folgt; aktuell setzt die Plattform auf Docker, dazu Datenbanken, Reverse-Proxy, SSL, Firewall und Backups. Error-Tracking mit Sentry steht bereit, sobald du dein Sentry-Konto unter Anbindungen verbindest.
Registriere dich kostenlos, binde einen Server an und vergleiche den Aufwand mit deiner bisherigen Installation.